Pro-Russische hackers claimen Nederlandse warmtepomp op afstand te hebben bestuurd
Terug
De pro-Russische hackersgroep NoName057(16) claimt in juni toegang te hebben gekregen tot Nederlandse verwarmingsinstallaties, waaronder een warmtepomp. Dat blijkt uit het Cybersecuritybeeld Nederland 2026 van de Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV). Cybersecuritybedrijf KELA onderzocht eveneens een aanval op een Nederlands verwarmingssysteem en vermoedt dat het daarbij om een particuliere woning ging. Of beide onderzoeken dezelfde installatie beschrijven, is niet bevestigd.
Volgens het op 6 november gepubliceerde rapport van de NCTV claimde NoName057(16) op 1 en 3 juni 2026 klimaatbeheersingssystemen van twee Nederlandse organisaties te hebben gehackt. Bij één organisatie zouden de hackers via een Human-Machine Interface (HMI), een digitaal bedieningspaneel voor technische installaties, temperatuurinstellingen hebben kunnen aanpassen. Bij de andere organisatie zou de groep een warmtepomp op afstand hebben kunnen besturen.
De aanvallen maakten deel uit van de campagne #OpNetherlands. Volgens de NCTV waren ze een reactie op de aanhouding van twee personen door de FIOD in mei, onder meer wegens het faciliteren van pro-Russische cyberaanvallen.
Mogelijk verwarmingssysteem van woning
Cybersecuritybedrijf KELA publiceerde in september een onderzoek naar aanvallen op industriële besturingssystemen en energie-installaties. Daarin beschrijft het bedrijf een aanval van NoName057(16) op een Nederlands energiebeheer- en verwarmingssysteem in juni 2026.
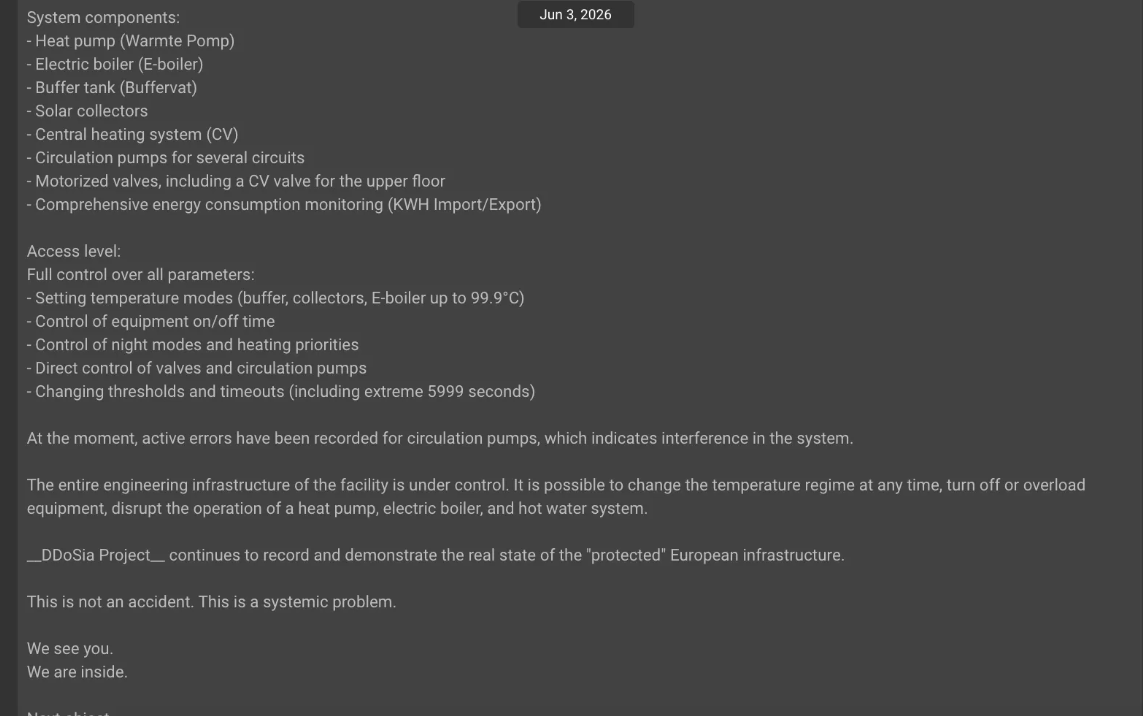
Volgens KELA claimden de hackers toegang tot verschillende bedieningsfuncties, waaronder de temperatuurregeling, circulatiepompen en kleppen. De hackersgroep publiceerde screenshots en videobeelden van de bedieningsinterface om de aanval te onderbouwen.
Opvallend is dat de onderzoekers vermoeden dat de aangevallen installatie onderdeel uitmaakte van een particuliere woning, in plaats van kritieke energie-infrastructuur. KELA benadrukt echter dat onafhankelijk bewijs voor de daadwerkelijke toegang en de gevolgen van de aanval ontbreekt.
Digitale bereikbaarheid vergroot risico's
De vermeende hack illustreert volgens de onderzoeken een breder beveiligingsprobleem. Steeds meer technische installaties zijn via digitale netwerken op afstand te bedienen. Wanneer deze toegang onvoldoende is beveiligd, kunnen onbevoegden mogelijk instellingen aanpassen of onderdelen van installaties bedienen.
Uit het onderzoek van KELA blijkt dat hackers bij vergelijkbare aanvallen vaak gebruikmaken van publiek toegankelijke bedieningsinterfaces, standaardwachtwoorden en slecht beveiligde verbindingen. Of dergelijke kwetsbaarheden ook bij het Nederlandse verwarmingssysteem zijn misbruikt, is niet vastgesteld.
KELA adviseert onder meer om besturingssystemen niet rechtstreeks via het internet toegankelijk te maken, toegang op afstand beter te beveiligen en technische installaties van andere netwerken te scheiden.
Of bij de Nederlandse incidenten daadwerkelijk instellingen zijn gewijzigd of schade is ontstaan, blijft onbekend. Daarmee is ook niet vastgesteld dat de hackers de werking van de betrokken warmtepomp daadwerkelijk hebben beïnvloed.